Wer einen Fehler auf seiner WordPress-Seite beheben lässt, muss dem Helfer Zugang geben. Genau an dieser Stelle entstehen im Alltag die meisten Sicherheitslücken: Passwörter werden per E-Mail verschickt, alle arbeiten mit demselben Administratorkonto, und nach dem Auftrag hat der Dienstleister noch Jahre später Zugriff. Dabei ist eine sichere Übergabe weder aufwendig noch teuer. Dieser Beitrag zeigt, welche Zugänge wirklich gebraucht werden, wie Sie sie sicher weitergeben und wie Sie sie danach wieder schließen.
Welche Zugänge es überhaupt gibt
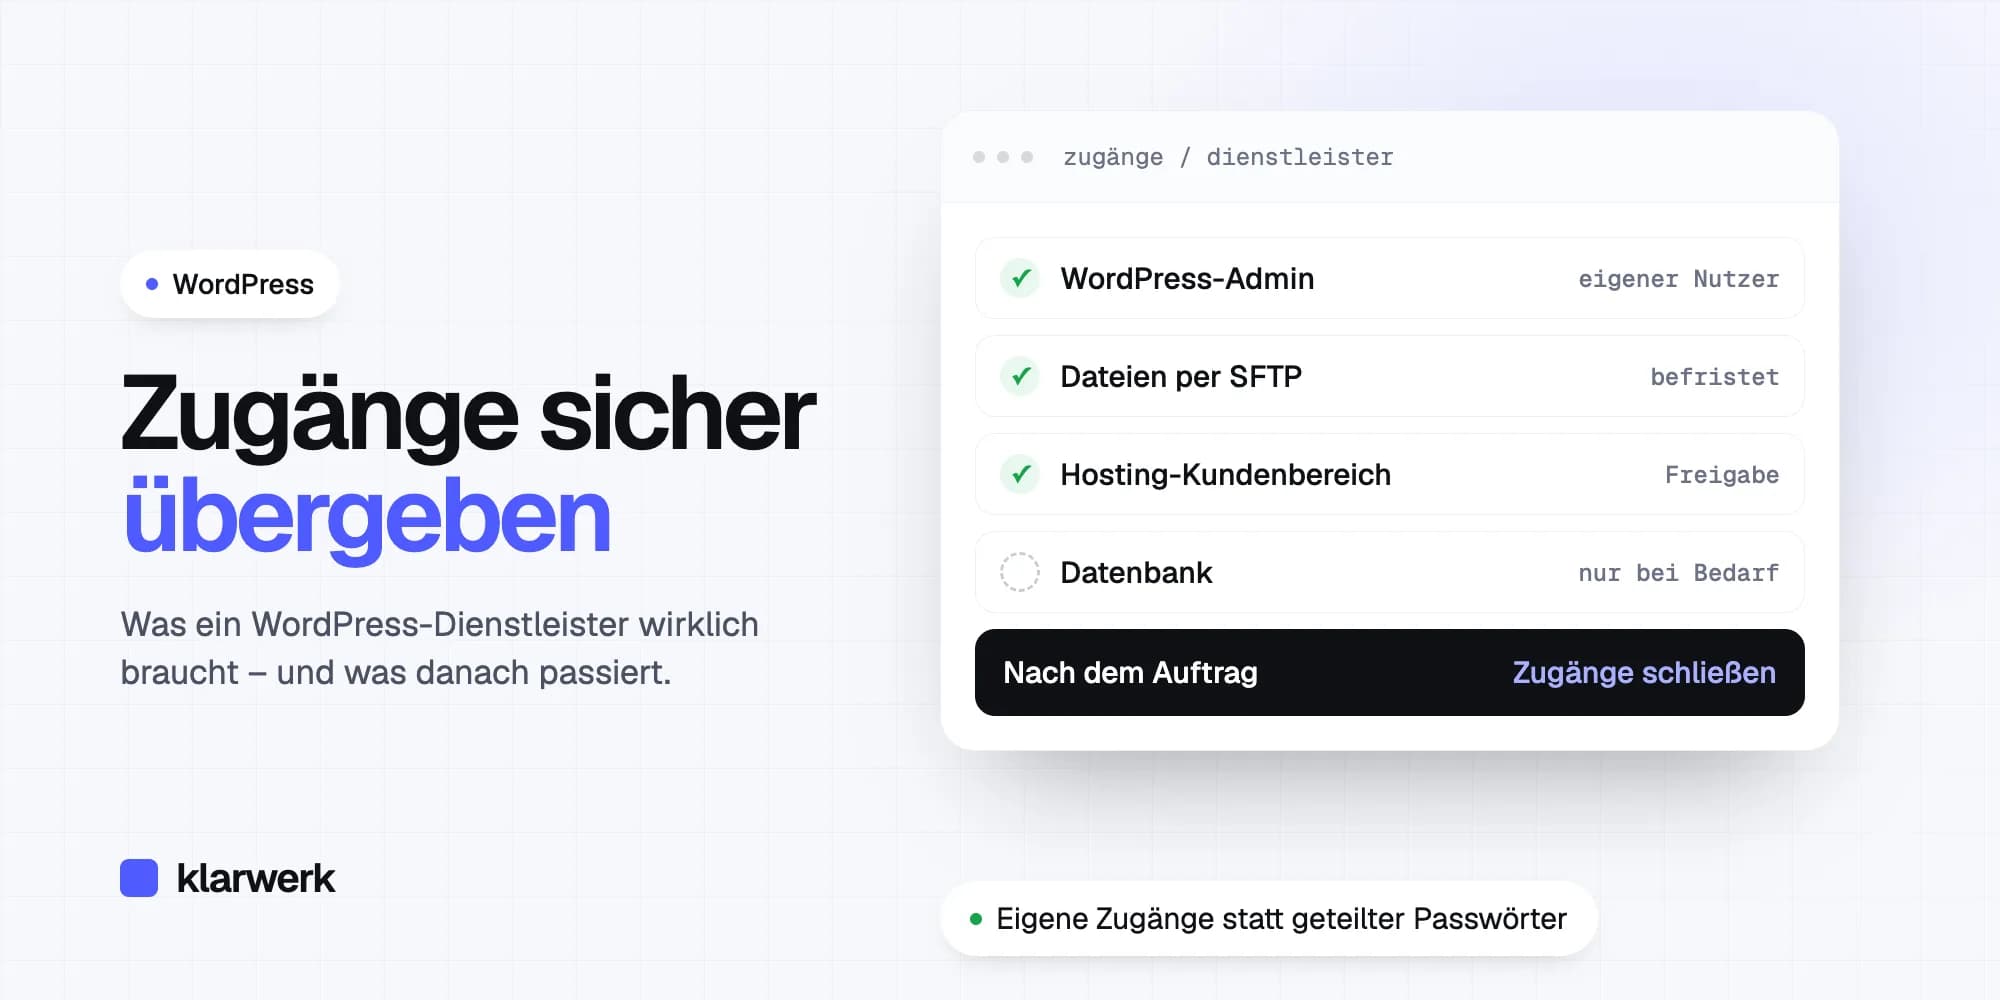
Eine WordPress-Seite hat mehrere Ebenen, und für jede gibt es einen eigenen Zugang. Welcher gebraucht wird, hängt vom Fehler ab.
Der WordPress-Adminbereich
Das ist der Zugang, den Sie selbst täglich nutzen: die Anmeldung unter /wp-admin. Darüber lassen sich Plugins, Themes, Einstellungen und Inhalte verwalten. Für viele Fehler reicht er – aber nicht für alle. Ist die Seite komplett ausgefallen oder zeigt einen kritischen Fehler, kommt man über diesen Weg oft gar nicht mehr hinein.
Der Zugang zu den Dateien
Über SFTP oder SSH lassen sich die Dateien der Installation direkt bearbeiten: Plugins umbenennen, Konfigurationsdateien prüfen, Protokolle lesen. Diesen Zugang braucht, wer einen Fehler beheben soll, der WordPress selbst lahmlegt. Achten Sie darauf, dass es SFTP ist und nicht das unverschlüsselte FTP – beim alten FTP werden Passwörter im Klartext übertragen.
Der Kundenbereich des Hosters
Hier liegen PHP-Version, Datenbanken, Backups, E-Mail-Postfächer und oft auch die Domain. Viele Hoster bieten die Möglichkeit, eigene Unterzugänge mit eingeschränkten Rechten anzulegen. Das ist der bessere Weg als die Weitergabe Ihres Hauptzugangs, über den sich im Zweifel auch Verträge kündigen oder Rechnungsdaten ändern lassen.
Die Datenbank
Direkter Zugriff auf die Datenbank ist nur bei bestimmten Fehlern nötig, etwa bei beschädigten Tabellen oder nach einem Angriff. Er läuft meist über den Kundenbereich des Hosters. Geben Sie ihn nur, wenn er wirklich gebraucht wird.
Die wichtigste Regel: eigene Zugänge statt geteilter Passwörter
Legen Sie für Ihren Dienstleister einen eigenen Administrator in WordPress an, statt ihm Ihr Passwort zu geben. Das hat drei Vorteile. Erstens sehen Sie jederzeit, wer Zugriff hat. Zweitens lässt sich der Zugang nach dem Auftrag mit einem Klick entfernen, ohne dass Sie Ihr eigenes Passwort ändern müssen. Drittens sind Änderungen einer Person zuzuordnen – bei Problemen später ist das Gold wert. Dasselbe Prinzip gilt beim Hoster: Wo es Unterzugänge gibt, sind sie dem Hauptzugang vorzuziehen.
Die Zugänge
Der sichere Weg
Noch einiges offen. Beginnen Sie mit eigenen Zugängen für den Dienstleister: Die lassen sich später einfach wieder entfernen.
Der sichere Übergabeweg
Ein Passwort per E-Mail zu schicken, ist bequem und riskant. E-Mails werden gespeichert, weitergeleitet und liegen oft jahrelang in Postfächern, die selbst angegriffen werden können. Besser sind drei Wege. Erstens ein Passwortmanager mit Freigabefunktion, über den Sie einen Eintrag für eine bestimmte Person teilen und später wieder entziehen. Zweitens ein Dienst für Einmal-Links, bei dem die Nachricht nach dem ersten Öffnen gelöscht wird. Drittens die Trennung der Kanäle: Benutzername per E-Mail, Passwort telefonisch oder per Nachricht auf einem anderen Weg.
Wo es möglich ist, aktivieren Sie die Zwei-Faktor-Anmeldung – im WordPress-Adminbereich über ein Plugin, beim Hoster meist direkt in den Einstellungen. Dann reicht ein abgefangenes Passwort allein nicht aus.
Nach dem Auftrag: Zugänge schließen
Der am häufigsten vergessene Schritt ist das Aufräumen. Ist die Arbeit erledigt, entfernen Sie den Administrator des Dienstleisters oder stufen ihn herab, löschen oder ändern den SFTP-Zugang und den Unterzugang beim Hoster. Haben Sie aus Zeitdruck doch ein eigenes Passwort weitergegeben, ändern Sie es jetzt. Bei einer dauerhaften Betreuung – etwa im Rahmen eines Wartungsvertrags – bleibt der Zugang natürlich bestehen. Dann sollte aber schriftlich festgehalten sein, wer welchen Zugang hat und wofür.
Ein guter Anlass für diese Inventur ist auch der Wechsel des Dienstleisters. Wie ein solcher Wechsel technisch sauber gelingt, beschreibt der Leitfaden WordPress-Agentur wechseln.
Warum das auch im Notfall gilt
Gerade im Notfall ist die Versuchung groß, alle Regeln über Bord zu werfen: Die Seite ist weg, also wird das Hauptpasswort schnell in eine E-Mail geschrieben. Hier hilft ein Notfallplan, in dem vorher festgelegt ist, wo die Zugänge liegen und wie sie übergeben werden – mehr dazu im Beitrag Notfallplan für die Website. Ist ein Angriff im Spiel, müssen ohnehin alle Zugänge erneuert werden: Passwörter, Sicherheitsschlüssel in der Konfiguration und die Zugänge zur Datenbank. Wer dann vorher sauber mit eigenen Zugängen gearbeitet hat, weiß wenigstens, welche es gibt.
Wenn Sie uns einen Fehler melden, besprechen wir den Übergabeweg immer, bevor Zugangsdaten fließen. Mehr zu unserer Arbeitsweise finden Sie unter WordPress-Fehlerbehebung.
Zugänge im Alltag im Griff behalten
Sichere Übergaben sind leichter, wenn die Zugänge im Alltag geordnet sind. Drei Gewohnheiten helfen dabei. Erstens ein Passwortmanager für den Betrieb, in dem alle Zugänge zur Website liegen – WordPress, Hosting, Domain, Mailpostfächer. Viele Passwortmanager erlauben es, einzelne Einträge befristet mit einer anderen Person zu teilen, ohne dass das Passwort im Klartext in einer Mail oder einem Chat landet.
Zweitens eine Zwei-Faktor-Anmeldung für den WordPress-Adminbereich und den Kundenbereich des Hosters. Selbst wenn ein Passwort in falsche Hände gerät, reicht es dann allein nicht für die Anmeldung. Für Dienstleister bedeutet das: Sie bekommen einen eigenen Zugang mit eigener Zwei-Faktor-Anmeldung, statt sich den Code vom Chef per Telefon durchgeben zu lassen.
Drittens eine kurze Liste, wer welchen Zugang hat und seit wann. Diese Liste gehört in den Notfallplan und wird einmal im Jahr durchgesehen. Frühere Mitarbeiter, ehemalige Agenturen und Testzugänge, die niemand mehr braucht, werden dabei entfernt. So bleibt überschaubar, wer Zugriff auf die Seite hat – und im Ernstfall ist schnell klar, welcher Zugang an wen geht.
Häufige Fragen
Reicht der WordPress-Adminzugang für die Fehlerbehebung?
Für viele Fehler ja. Ist die Seite aber komplett ausgefallen oder zeigt einen kritischen Fehler, braucht der Helfer Zugriff auf die Dateien per SFTP oder auf den Kundenbereich des Hosters, weil der Adminbereich dann oft nicht mehr erreichbar ist.
Darf ich Passwörter per E-Mail verschicken?
Besser nicht. E-Mails werden gespeichert und weitergeleitet. Nutzen Sie einen Passwortmanager mit Freigabe, einen Einmal-Link oder trennen Sie die Kanäle: Benutzername per E-Mail, Passwort auf einem anderen Weg.
Welche Rolle sollte der Zugang des Dienstleisters in WordPress haben?
Für die Fehlerbehebung meist die Rolle Administrator, weil Plugins und Einstellungen geprüft werden müssen. Legen Sie dafür ein eigenes Konto an, das Sie nach dem Auftrag entfernen können.
Muss ich nach der Fehlerbehebung Passwörter ändern?
Wenn Sie ein eigenes Passwort weitergegeben haben, ja. Wenn Sie mit eigenen Zugängen für den Dienstleister gearbeitet haben, reicht es, diese zu entfernen. Nach einem Angriff müssen in jedem Fall alle Zugänge erneuert werden.
Was ist der Unterschied zwischen FTP und SFTP?
Beim klassischen FTP werden Benutzername und Passwort unverschlüsselt übertragen. SFTP nutzt eine verschlüsselte Verbindung. Für den Zugang zu Ihren Dateien sollte immer SFTP oder SSH verwendet werden.