- Agenten von festen Abläufen und einfachen Modellaufrufen abgrenzen
- die Agentenschleife aus Planen, Handeln und Beobachten verstehen
- Werkzeuge mit passenden Rechten und Freigaben entwerfen
- Grenzen, Zustand und Überwachung für Agenten planen
Agenten sind das derzeit meistdiskutierte Thema rund um KI. Die Idee ist verlockend: Statt dem Modell eine einzelne Frage zu stellen, gibt man ihm ein Ziel und eine Reihe von Werkzeugen, und es plant selbstständig die nötigen Schritte. Ein Agent könnte einen Kundenwunsch aufnehmen, Termine prüfen, Rückfragen stellen, eine Buchung vorbereiten und eine Bestätigung schreiben. Doch mehr Selbstständigkeit bedeutet auch weniger Vorhersehbarkeit, höhere Kosten und neue Risiken. Aus Sicht des Systementwurfs ist die wichtigste Frage deshalb nicht, wie man einen Agenten baut, sondern wie viel Selbstständigkeit eine Aufgabe tatsächlich braucht – und wie man sie sicher begrenzt.
1. Stufen der Selbstständigkeit
Zwischen einem einzelnen Modellaufruf und einem vollständig selbstständigen Agenten liegen mehrere Stufen. Viele Aufgaben, die als Agenten beworben werden, lassen sich mit einem festen Ablauf besser lösen: Der Code gibt die Schritte vor, das Modell erledigt die einzelnen sprachlichen Aufgaben. Das ist günstiger, schneller und leichter zu testen. Schieben Sie den Regler:
Flexibilität
Kosten & Dauer
Vorhersehbarkeit
Die Faustregel lautet: so wenig Selbstständigkeit wie möglich, so viel wie nötig. Agenten lohnen sich, wenn der Lösungsweg im Voraus nicht bekannt ist und von Zwischenergebnissen abhängt – etwa bei der Recherche in mehreren Quellen, beim Bearbeiten von Code oder bei vielschichtigen Kundenanliegen. Ist der Weg dagegen immer derselbe, ist ein fester Ablauf die bessere Wahl.
2. Die Agentenschleife
Im Kern arbeitet jeder Agent in einer Schleife. Das Modell erhält Ziel, Kontext und die Liste verfügbarer Werkzeuge. Es entscheidet über den nächsten Schritt, etwa einen Werkzeugaufruf. Der Code führt das Werkzeug aus – das Modell selbst führt nichts aus – und gibt das Ergebnis zurück. Das Modell bewertet es und plant weiter, bis es eine abschließende Antwort gibt.
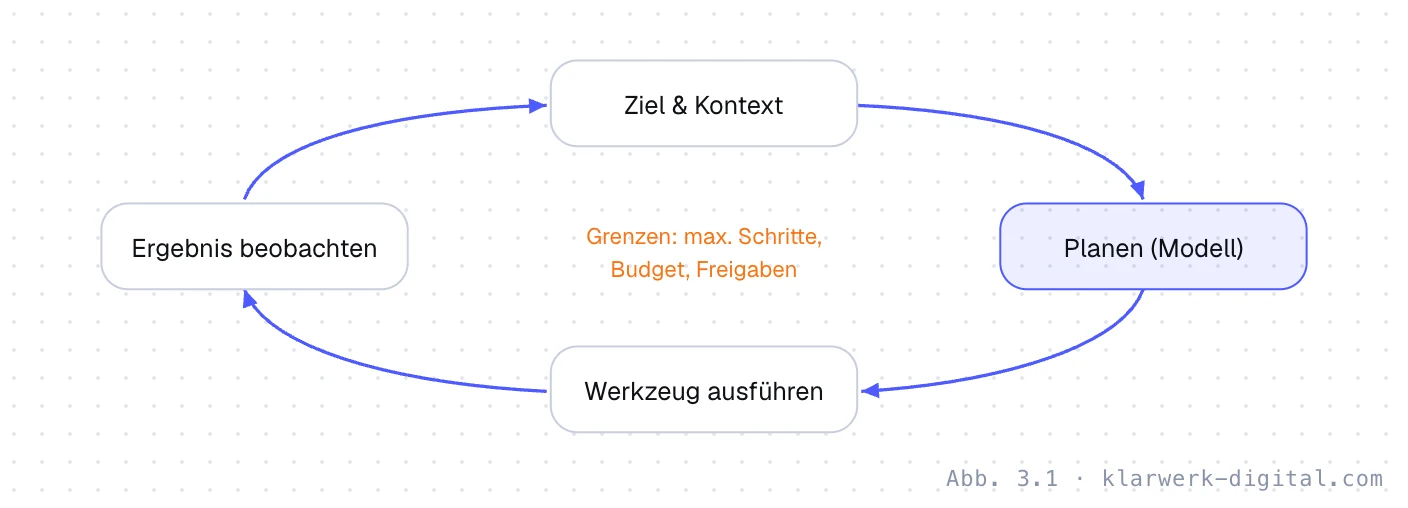
Klicken Sie sich durch einen konkreten Durchlauf:
3. Werkzeuge entwerfen
Die Werkzeuge bestimmen, was ein Agent tun kann – und damit, was schiefgehen kann. Gute Werkzeuge sind klein, klar benannt und gut beschrieben, denn das Modell entscheidet anhand der Beschreibung, wann es sie nutzt. Sie prüfen ihre Eingaben selbst, statt dem Modell zu vertrauen. Sie laufen mit den Rechten des jeweiligen Nutzers, nicht mit Administratorrechten. Und sie werden nach ihrer Wirkung eingestuft. Üben Sie die Einstufung:
Verfügbare Werkstatttermine nachschlagen
Einen Termin für den Kunden verbindlich buchen
Eine Erstattung von 480 € auslösen
Kundendaten aus der Datenbank löschen
Den Lagerbestand eines Produkts abfragen
Eine E-Mail an alle 3.000 Newsletter-Abonnenten versenden
Für die Anbindung von Werkzeugen hat sich das Model Context Protocol (MCP) als offener Standard etabliert. Damit lassen sich Werkzeuge und Datenquellen einmal beschreiben und in verschiedenen Anwendungen und Modellen nutzen. Für den Entwurf ändert das wenig an den Grundsätzen: Jedes Werkzeug braucht klare Rechte, Eingabeprüfung und Protokollierung, egal über welches Protokoll es angebunden ist.
4. Grenzen, Zustand und Fehler
Weil ein Agent in einer Schleife arbeitet, braucht er harte Grenzen: eine maximale Zahl von Schritten, ein Budget an Token oder Kosten, ein Zeitlimit für den gesamten Vorgang. Ohne sie kann ein Agent in Endlosschleifen geraten, etwa wenn ein Werkzeug immer wieder denselben Fehler meldet. Hinzu kommt der Zustand: Längere Aufgaben, die Minuten oder Stunden dauern, müssen Zwischenstände speichern, damit sie nach einem Absturz fortgesetzt werden können. Man baut sie deshalb wie andere lang laufende Prozesse – mit einer Warteschlange, gespeicherten Schritten und idempotenten Werkzeugen. Und Fehler von Werkzeugen werden dem Modell verständlich zurückgemeldet, damit es einen anderen Weg versuchen oder um Hilfe bitten kann.
| Risiko | Schutzmaßnahme |
|---|---|
| Endlosschleife | maximale Schrittzahl, Zeitlimit |
| Kostenexplosion | Budget pro Vorgang und pro Nutzer |
| folgenreiche Fehlhandlung | Freigabe für schreibende Werkzeuge |
| Prompt Injection über Dokumente | Werkzeugrechte begrenzen, Inhalte als Daten markieren |
| Absturz mitten im Vorgang | gespeicherte Zwischenstände, idempotente Werkzeuge |
| undurchsichtiges Verhalten | jeden Schritt mit Begründung protokollieren |
5. Mehrere Agenten
Manche Systeme teilen Aufgaben auf mehrere spezialisierte Agenten auf: einer recherchiert, einer schreibt, einer prüft. Ein koordinierender Agent verteilt die Arbeit. Das kann bei umfangreichen Aufgaben helfen, weil jeder Agent einen kleineren, fokussierten Kontext hat. Es vervielfacht aber auch Kosten, Latenz und Fehlerquellen. Der Rat erfahrener Teams ist eindeutig: mit dem einfachsten System beginnen, das funktioniert, und erst dann erweitern, wenn Messungen zeigen, dass es nötig ist. Ein einzelner gut ausgestatteter Agent schlägt in vielen Fällen ein ganzes Team schlecht abgestimmter Agenten.
6. Beobachten und verbessern
Agenten müssen besonders gut beobachtet werden, weil ihr Verhalten von Lauf zu Lauf variiert. Jeder Schritt – Planung, Werkzeugaufruf, Ergebnis, Kosten – wird als Trace festgehalten, ähnlich wie bei verteilten Systemen. So lässt sich nachvollziehen, warum ein Agent eine bestimmte Entscheidung getroffen hat. Aus echten Abläufen entstehen Testfälle, mit denen neue Versionen geprüft werden, bevor sie live gehen. Für ein Café, das einen Agenten für Tischreservierungen und Rückfragen zu Allergenen einsetzt, heißt das konkret: Jede Woche werden auffällige Gespräche gesichtet, problematische Fälle in die Testsammlung aufgenommen und die Werkzeugbeschreibungen verbessert. Die nächste Lektion zeigt, wie man solche Messungen systematisch aufbaut und dabei Kosten und Geschwindigkeit im Blick behält.
7. Einen Agenten schrittweise einführen
Wie führt man einen Agenten in der Praxis ein, ohne unnötige Risiken einzugehen? Bewährt hat sich ein stufenweises Vorgehen. Zuerst arbeitet der Agent nur lesend und macht Vorschläge, die ein Mensch prüft und ausführt. So sammelt das Team Erfahrung, sieht typische Fehler und baut eine Testsammlung auf. Im zweiten Schritt darf der Agent einfache, umkehrbare Aktionen selbst ausführen, etwa eine Terminreservierung, die der Kunde noch bestätigen muss. Erst wenn die Messungen zeigen, dass der Agent zuverlässig arbeitet, werden weitere Befugnisse freigegeben – und auch dann bleiben Aktionen mit Geld, Massenwirkung oder unumkehrbaren Folgen an eine Freigabe gebunden.
Dazu gehört eine klare Übergabe an Menschen. Ein guter Agent erkennt, wann er nicht weiterkommt – bei Beschwerden, unklaren Wünschen oder Fragen außerhalb seines Bereichs – und übergibt das Gespräch mit einer kurzen Zusammenfassung an das Team. Nutzer sollten jederzeit wissen, dass sie mit einem KI-System sprechen, und auf Wunsch einen Menschen erreichen können. Diese Transparenz ist nicht nur eine Frage des Vertrauens, sondern nach der europäischen KI-Verordnung für viele Anwendungen auch Pflicht.
- [1]Anthropic (2024): Building Effective Agents. anthropic.com/engineering.
- [2]Yao, S. et al. (2023): ReAct – Synergizing Reasoning and Acting in Language Models. ICLR.
- [3]Model Context Protocol (2026): Specification. modelcontextprotocol.io.
- [4]OWASP Foundation (2025): Agentic AI – Threats and Mitigations.
Stand: September 2026. Kursmaterial der Klarwerk Akademie. Zahlen zu Latenzen und Kosten sind Größenordnungen zur Orientierung, keine Messwerte.